보안 사고는 시스템이 아니라 사람 쪽에서 뚫린다
메일 한 통, 돌려 쓴 비밀번호에서 시작돼요
보안 사고라고 하면 영화 같은 해킹을 떠올리죠. 실제로는 훨씬 시시하게 시작됩니다.
실제 사고는 시시하게 시작된다
보안 사고라고 하면 영화 같은 장면을 떠올립니다. 정교한 공격으로 방화벽을 뚫고 서버에 침입하는 그림이요. 실제 사고 보고서를 보면 대부분 훨씬 시시합니다.
가장 흔한 시작은 메일 한 통입니다. 거래처를 사칭한 메일의 링크를 눌러 계정 정보가 넘어갑니다. 그다음은 재사용한 비밀번호입니다. 어디선가 유출된 비밀번호를 다른 서비스에 그대로 시도하는 방식(크리덴셜 스터핑)이 잘 통합니다.
세 번째는 정리 안 된 계정입니다. 퇴사자 계정, 예전 협력사 계정, 테스트용으로 만들고 잊은 관리자 계정이 살아 있는 경우가 흔합니다.
어떻게 시작될까요
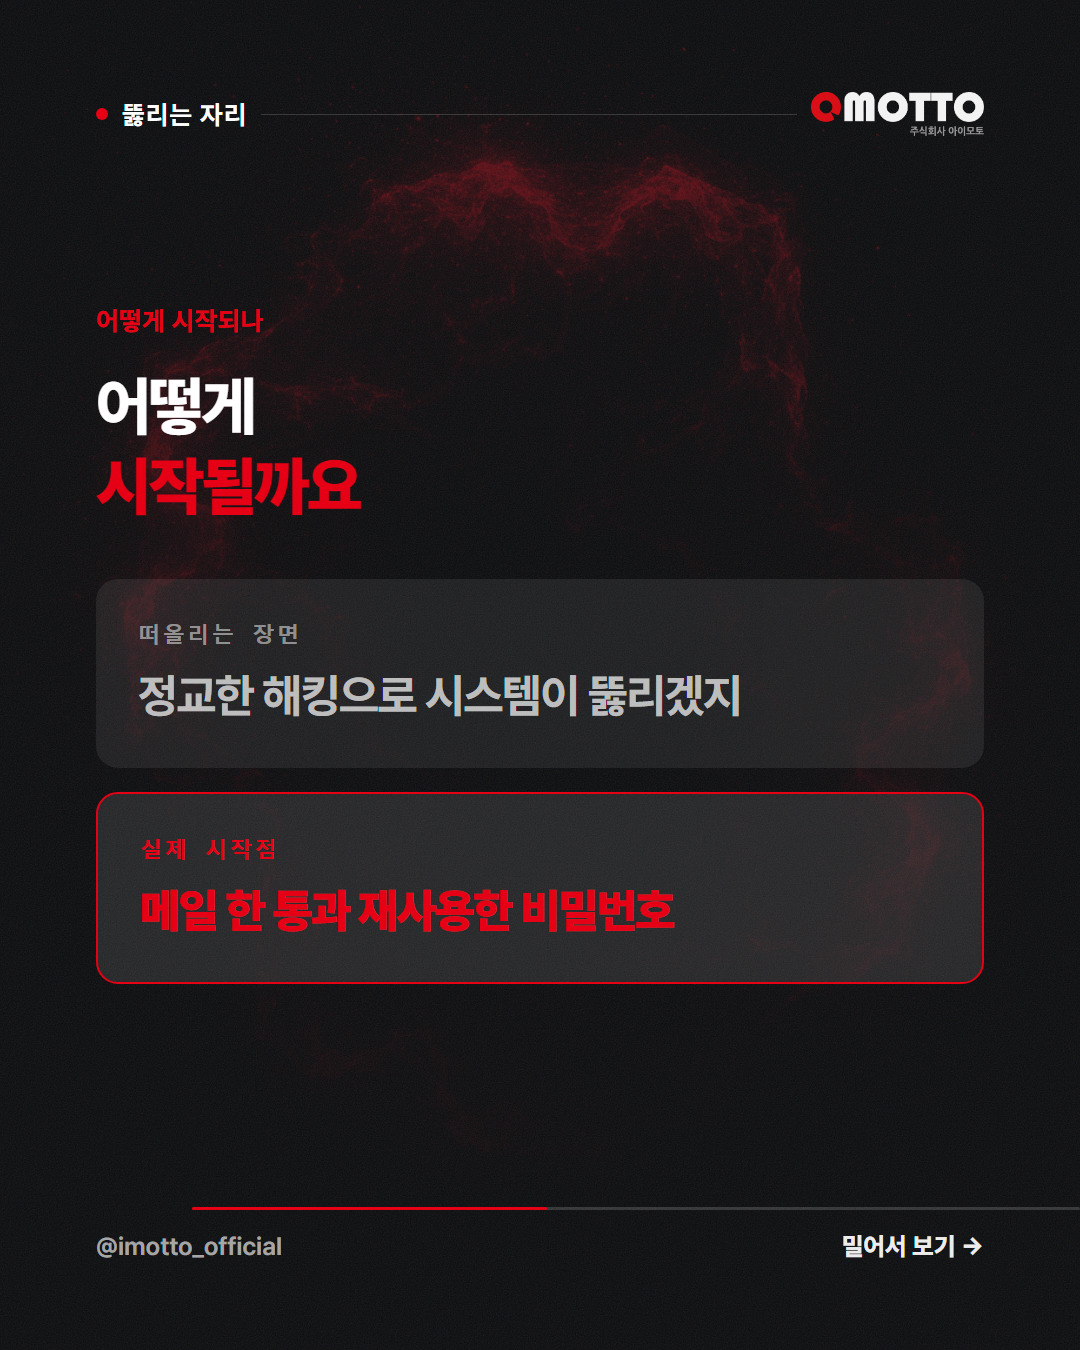
메일 한 통을 잘못 열고, 여기저기 같은 비밀번호를 쓰고, 퇴사자 계정을 안 지웠을 뿐이에요. 시스템이 아니라 사람 쪽이 뚫립니다.
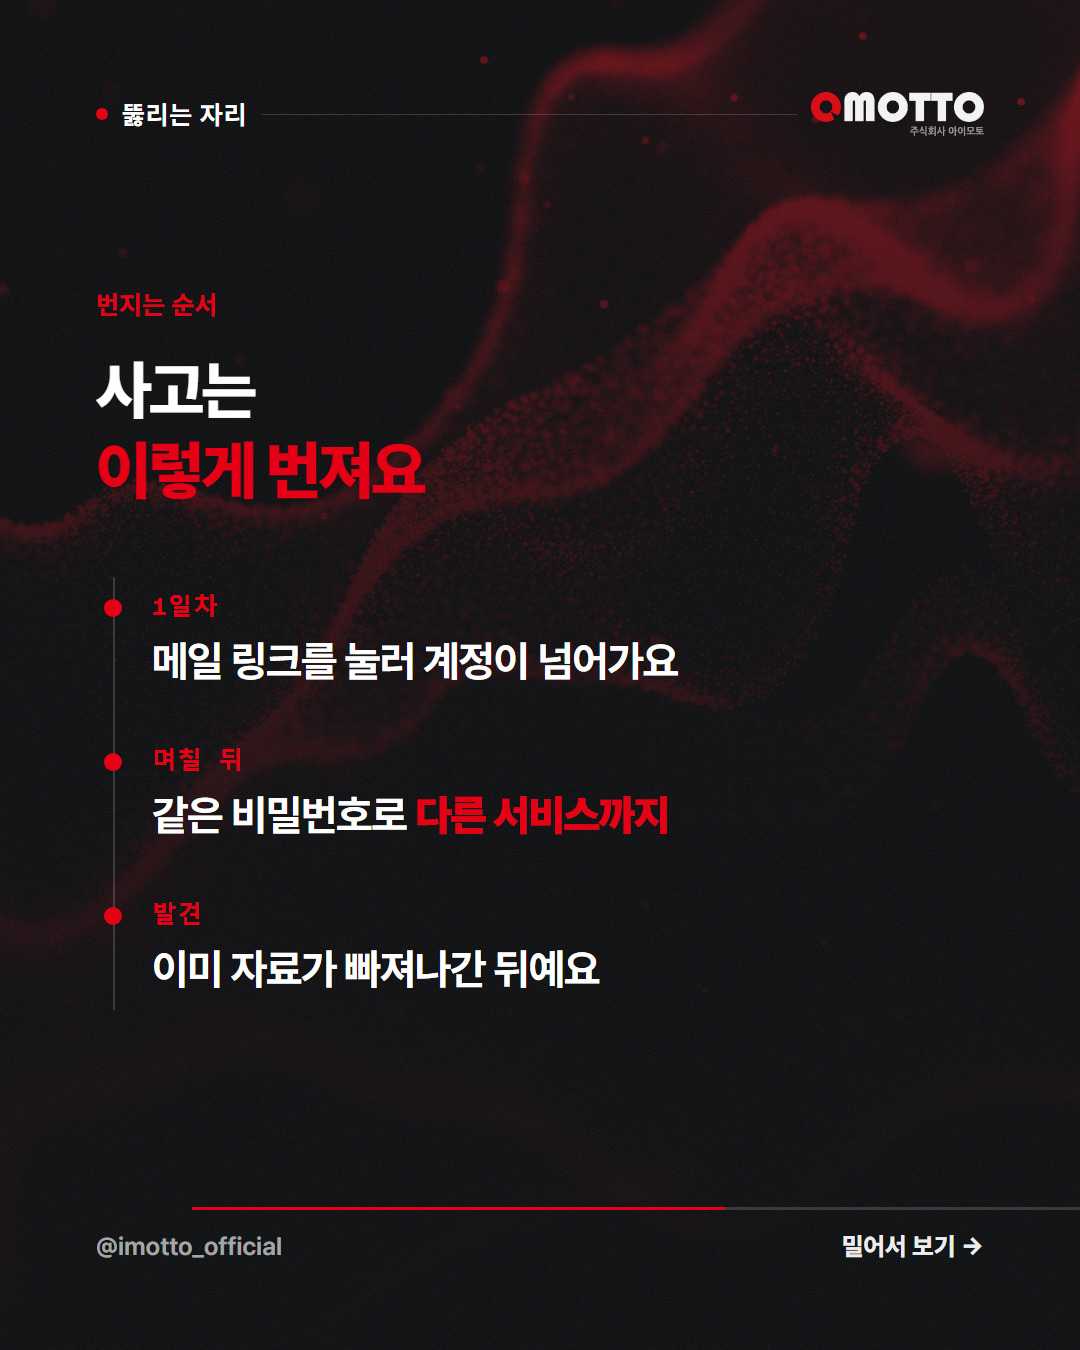
사고는 이렇게 번져요
- 1일차메일 링크를 눌러 계정이 넘어가요
- 며칠 뒤같은 비밀번호로 다른 서비스까지
- 발견이미 자료가 빠져나간 뒤예요
즉 뚫리는 건 시스템이 아니라 대체로 사람 쪽입니다. 기술적 방어가 아무리 좋아도 정상 계정으로 정상 경로로 들어오면 막을 방법이 없습니다.
그리고 사고는 한 번에 끝나지 않습니다. 계정 하나가 넘어가면 같은 비밀번호를 쓰는 다른 서비스로 번지고, 그 계정으로 내부 자료에 접근하고, 다시 거래처로 메일을 보냅니다.
발견은 대개 늦습니다. 이상 징후를 보고 있지 않으면 이미 자료가 빠져나간 뒤에 알게 됩니다. 그때는 통지 의무와 신고 절차가 시작되고, 신뢰 회복 비용이 가장 크게 남습니다.
무엇부터 해야 할까요
먼저 떠올리는 것
- 보안 장비 도입
- 외부 진단 의뢰
- 비용이 커요
- 그래서 미뤄지고요
먼저 할 수 있는 것
- 퇴사자 계정 정리
- 2단계 인증 켜기
- 비밀번호 분리
- 오늘 할 수 있어요
그래서 비싼 장비보다 먼저 할 게 있어요. 계정 정리하고, 2단계 인증 켜고, 이상한 메일이 왔을 때 물어볼 사람을 정해두는 것. 돈이 거의 안 드는 것부터입니다.
오늘 할 수 있는 것부터
비싼 장비를 들이기 전에 돈이 거의 안 드는 것부터 하면 위험이 크게 줄어듭니다.
첫째, 퇴사자와 협력사 계정이 아직 살아 있는지 확인합니다. 호스팅, 도메인, 메일, 관리자, 외부 서비스까지 목록을 만들어 하나씩 봅니다. 이것만으로도 상당수 위험이 사라집니다.
둘째, 업무 계정에 2단계 인증을 켭니다. 비밀번호가 유출돼도 한 겹이 더 있으면 대부분 막힙니다. 메일과 호스팅 계정이 최우선입니다.
셋째, 이상한 메일이 왔을 때 물어볼 사람을 한 명 정해둡니다. 판단이 애매할 때 물어볼 곳이 없으면 그냥 누르게 됩니다. 정해두는 것만으로 클릭이 줄어듭니다.
그리고 홈페이지를 운영한다면 관리자 페이지 주소와 접근 IP 제한을 확인해두는 게 좋습니다.
다만 조심할 것
기본만 하면 안전하다는 뜻은 아닙니다. 다루는 정보의 성격에 따라 필요한 수준이 다릅니다. 개인정보를 대량으로 다루거나 결제를 처리한다면 별도 진단과 체계가 필요합니다.
그리고 보안을 강화하면 업무 편의성이 줄어듭니다. 너무 조이면 직원들이 우회 방법을 찾고, 그게 더 큰 구멍이 됩니다. 지킬 수 있는 수준에서 시작하는 게 낫습니다.
사고가 났을 때의 절차도 미리 정해두는 게 좋습니다. 누가 무엇을 먼저 하고 어디에 신고하는지 모르면, 대응이 늦어지면서 피해가 커집니다.
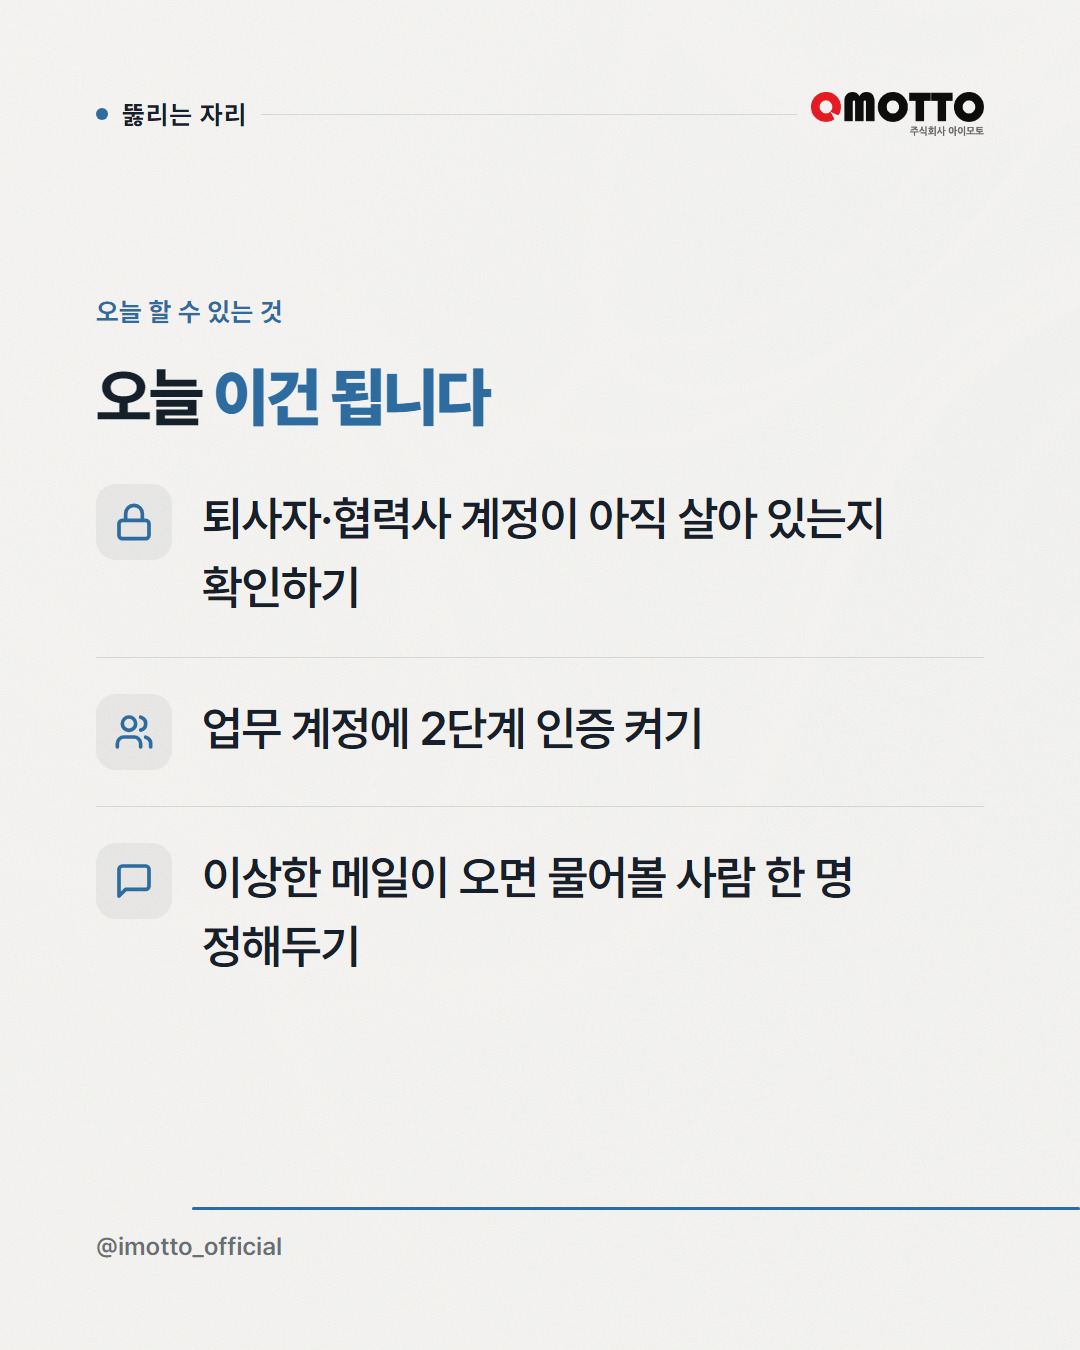
오늘 이건 됩니다
- 퇴사자·협력사 계정이 아직 살아 있는지 확인하기
- 업무 계정에 2단계 인증 켜기
- 이상한 메일이 오면 물어볼 사람 한 명 정해두기
뚫리는 건 대개 시스템이 아니라 사람 쪽입니다. 그래서 대비도 사람 쪽에서 시작하는 게 효율적입니다.
이어서 읽기 — 별점 5.0이 오히려 덜 팔리는 이유
카드뉴스로 보기
5장